Rollen & Verantwortung
- Wir schützen Daten und sagen Information
Geschützt wird die Repräsentation. Phishing, Deepfake und Prompt-Injection fassen sie im entscheidenden Schritt nicht an.
- Er hat gar nicht gebohrt
§ 30 BSIG verlangt, was jede Organisation ohnehin wollen sollte. Neu ist, dass die Geschäftsleitung dafür geradesteht.
- Das Opferlamm
Nach dem Vorfall wird der CISO ausgetauscht. Die Budgetlücken, Altsysteme und fehlenden Prozesse bleiben, wo sie waren.
- Was eine Rechnung hat
Was keine Rechnung hat, steht in keinem Asset-Verzeichnis – und hat damit weder Verantwortliche noch Schutzbedarf.
- Die SLA-Lücke
Nach außen lesen wir jede Verantwortungsgrenze genau. Nach innen ersetzt Vertrauen die Vereinbarung.
- Die stille Dauerduldung
Wer eine Ausnahme genehmigt, hat noch kein Risiko akzeptiert. Ohne Frist wird aus beidem Duldung.
- Bericht statt Beschluss
ISO 27001 verlangt in der Managementbewertung Entscheidungen, keinen Jahresbericht. Reden schlägt Nicht-Lesen.
- Compliance als Waffe
Wenn Admins Security ablehnen und ISMS-Specs wörtlich befolgen, wird Compliance zur Sabotage in Bürokratie-Verkleidung.
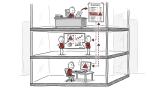
- Jedes Risiko hat seine Etage
Warum Risikoentscheidungen auf die richtige Organisationsebene gehören — und was passiert, wenn niemand diese Grenzen zieht.
- Security-Team: Toll, ein anderer macht's
Wer Security ans Sicherheitsteam delegiert, gibt zu, dass es nicht zur eigenen Fachkompetenz gehört.
- Hire a Hero
Den CISO mit Cybersecurity-Verantwortung zu belasten, löst das Problem der verteilten Risikoeigentümerschaft nicht.