Der Kompass fehlt
🔍 Was beobachte ich?
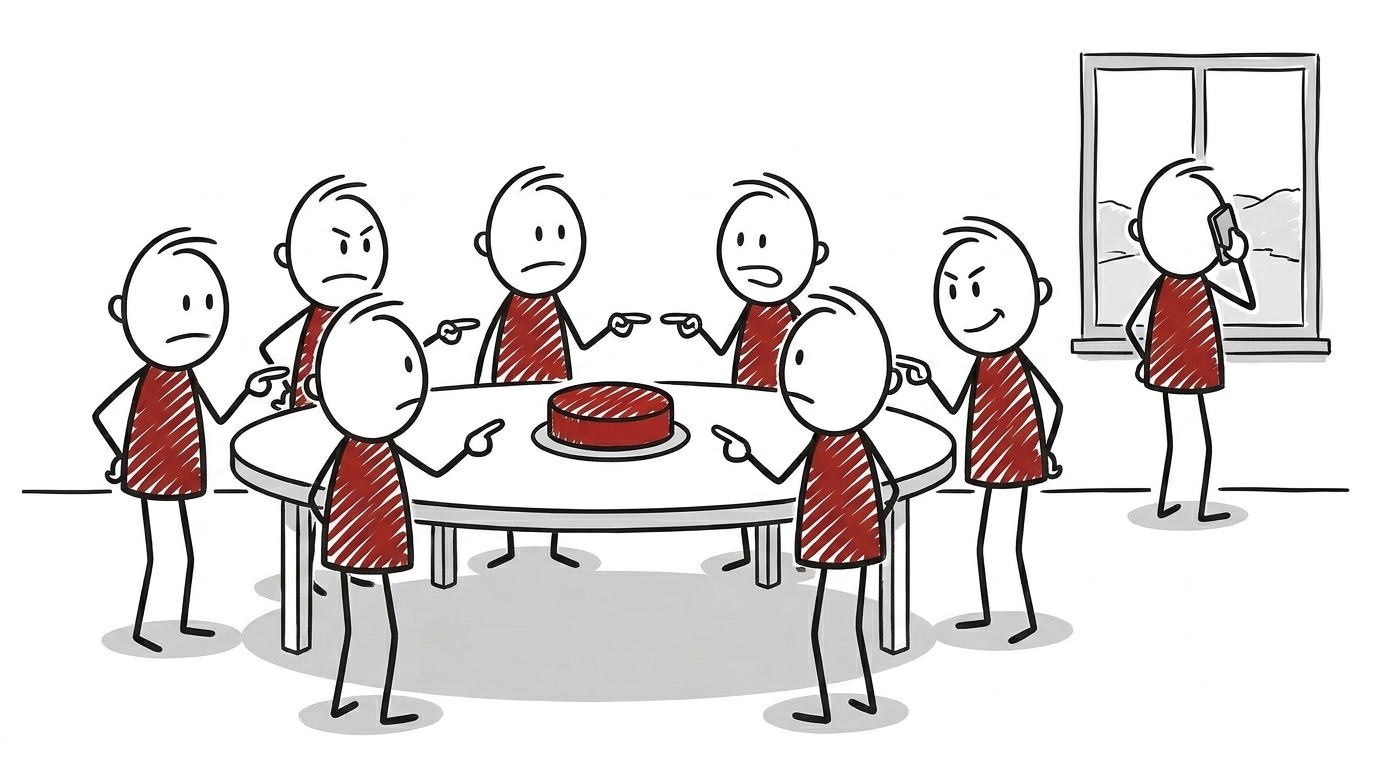
Freitagabend, ein Ransomware-Verdacht auf einem Dateiserver. Die Bereitschaft holt das Managed-Detection-Team dazu, danach den CISO, danach den Head of IT. Nach zwanzig Minuten sitzen sechs Menschen im Chat. Niemand von ihnen darf entscheiden, den betroffenen Server vom Netz zu nehmen. Alle warten auf den COO, der auf der Rückreise aus dem Urlaub ist. Als er antwortet, ist die Verschlüsselung drei Dateiserver weiter.
🎯 Was soll eigentlich erreicht werden?
Eine Organisation braucht im Vorfall handlungsfähige Menschen. ISO/IEC 27001 verlangt in Abschnitt 5.3, dass die oberste Leitung Verantwortlichkeiten und Befugnisse für die Rollen der Informationssicherheit zuweist. NIST SP 800-61 Rev. 3 empfiehlt, in der Incident-Response-Policy festzulegen, welche Rollen Systeme vom Netz nehmen oder abschalten dürfen. Beides zielt auf dasselbe: Wer im Ernstfall was entscheidet, steht vorher fest, nicht erst im Chat um 21 Uhr.
⚠️ Warum funktioniert das nicht?
Das Dokument, das die Rollen zuweist, ist meist da. Es steht im ISMS-Handbuch und hat vor sechs Monaten im Audit überzeugt. Was fehlt, sind zwei Dinge: der Name hinter der Rolle und die Grenze der Befugnis. „Der Incident Commander koordiniert die Reaktion“ ist eine Aufgabenbeschreibung, keine Vollmacht. Wer hat die Rolle heute? Wer übernimmt sie nachts? Und selbst wo ein Name steht: Darf diese Person allein anordnen, dass ein produktives Kundenportal offline geht? Meist nicht. Der Text sagt „koordiniert“, nicht „entscheidet“. Also eskaliert sie an den nächsten Namen im Dokument, und der tut genau dasselbe. Oder es geschieht das Gegenteil: Alle im Chat halten sich für zuständig. Der Head of IT lässt den Server vom Netz nehmen, der CISO will ihn für die Forensik laufen lassen, und das Managed-Detection-Team sperrt derweil auf eigene Faust Konten. Drei Anordnungen, die einander widersprechen, und niemand kann sagen, welche gilt.
Der IBM Cost of a Data Breach Report 2026 beziffert die durchschnittliche Zeit zwischen Erkennung und Eindämmung auf 64 Tage. Nicht jeder dieser Tage geht auf eine fehlende Befugnis zurück. Aber jede Stunde, in der niemand das produktive System abschalten darf, zählt mit. Colonial Pipeline 2021 ist der Gegenfall. Kurz vor fünf Uhr morgens entdeckte jemand die Erpressernachricht auf einem IT-System und meldete sie der Schichtleitung im Kontrollzentrum. Die ordnete sofort den Halt an. Bei Colonial darf jede und jeder Beschäftigte den Betrieb anhalten, sobald ein Risiko erkennbar ist. Intern heißt das „Stop Work Authority“. Um 6:10 Uhr standen alle 5500 Meilen still. Die Entscheidung fiel nicht, weil sie fachlich klar war, sondern weil feststand, wer sie treffen darf.
💡 Was funktioniert besser?
Der Kompass ist eine Entscheidungsmatrix. Nicht die generische RACI-Tabelle für den Normalbetrieb, sondern eine, die für definierte Vorfallsklassen die entscheidende Person und ihre Vertretung mit Namen benennt, dazu die Grenze ihrer Befugnis. „Der Duty Manager darf die Systeme A bis D bis zu vier Stunden vom Netz nehmen. Darüber hinaus entscheidet der COO oder die benannte Vertretung.“ Solche Sätze passen auf eine A4-Seite. Sie trennen einen Krisenstab von einer Runde besorgter Menschen im Chat.
Der erste Schritt ist unspektakulär: eine Tabletop-Übung. Sie stellt bei jeder Verzweigung des Playbooks genau eine Frage: „Wer entscheidet jetzt?“ Wo die Antwort länger als drei Sekunden braucht, fehlt der Kompass. Die zweite Übung, sechs Wochen später, prüft, ob die Antwort auch außerhalb der Bürozeit gilt. Die dritte spielt sie mit der Vertretung durch, als wäre die benannte Person im Urlaub. Was die Matrix nicht liefert: Sicherheit, dass jede Entscheidung fachlich richtig ist. Sie liefert, dass überhaupt eine getroffen wird.
📚🔍
- ISO/IEC 27001:2022 – Information security management systems https://www.iso.org/standard/27001
- NIST SP 800-61 Rev. 3: Incident Response Recommendations and Considerations for Cybersecurity Risk Management: A CSF 2.0 Community Profile https://csrc.nist.gov/pubs/sp/800/61/r3/final
- CISA: Incident Response Plan Basics https://www.cisa.gov/sites/default/files/publications/Incident-Response-Plan-Basics_508c.pdf
- IBM Cost of a Data Breach Report 2026 https://www.ibm.com/reports/data-breach
- CISA Cybersecurity Advisory AA21-131A: DarkSide Ransomware (Colonial Pipeline) https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-131a
- NPR: The Colonial Pipeline CEO Explains The Decision To Pay Hackers A $4.4 Million Ransom https://www.npr.org/2021/06/03/1003020300/colonial-pipeline-ceo-explains-the-decision-to-pay-hackers-4-4-million-ransom
Weiterlesen
- Das Opferlamm
Nach dem Vorfall wird der CISO ausgetauscht. Die Budgetlücken, Altsysteme und fehlenden Prozesse bleiben, wo sie waren.
- Wir schützen Daten und sagen Information
Geschützt wird die Repräsentation. Phishing, Deepfake und Prompt-Injection fassen sie im entscheidenden Schritt nicht an.
- Die SLA-Lücke
Nach außen lesen wir jede Verantwortungsgrenze genau. Nach innen ersetzt Vertrauen die Vereinbarung.