Der interessantere Angreifer
🔍 Was beobachte ich?
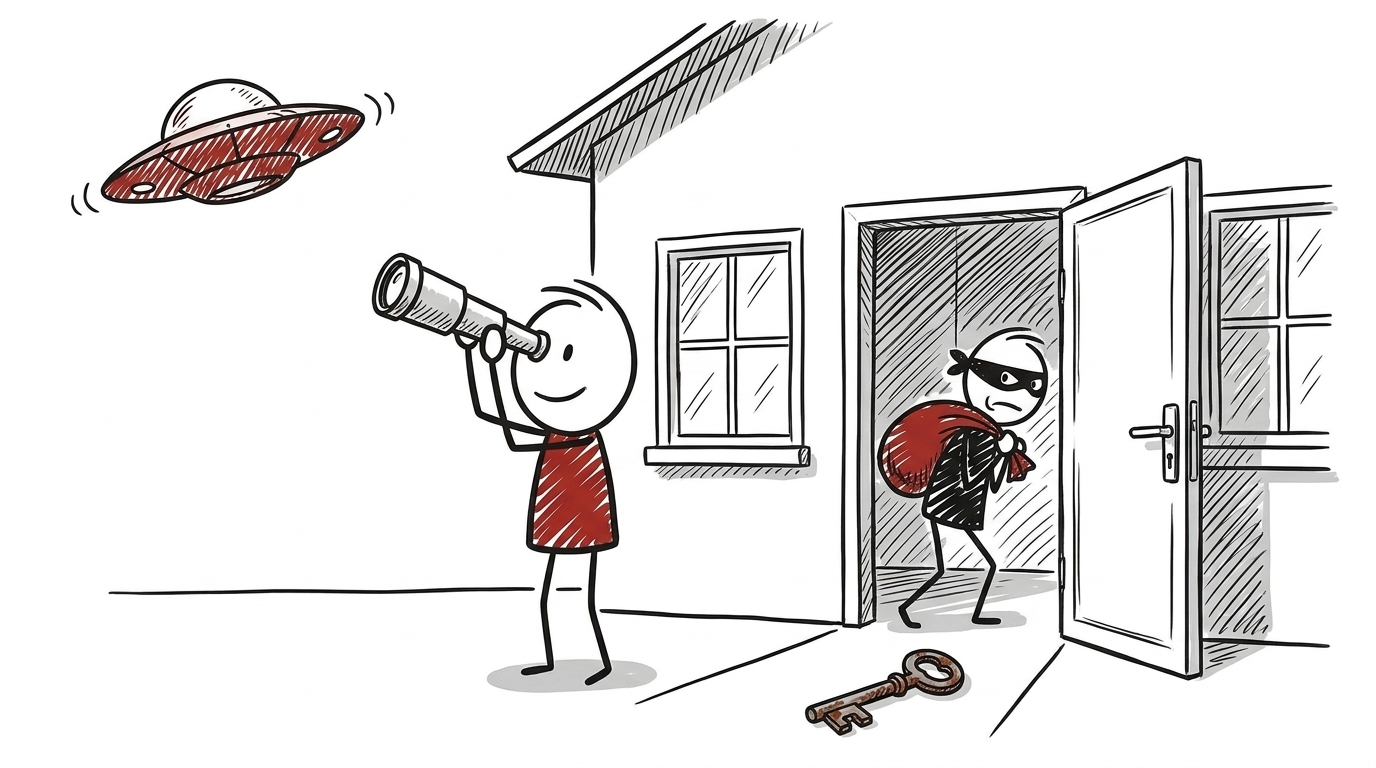
In Sicherheitsrunden bekommen KI-gestützte Angriffe einen eigenen Tagesordnungspunkt, oft eine Arbeitsgruppe und manchmal ein Budget. Der Rückstand im Schwachstellenmanagement steht danach unter „Sonstiges“, wenn die Zeit überhaupt noch reicht. Ich sitze selbst gern in diesen Runden, denn eine neue Angriffstechnik ist spannender als eine Liste offener CVEs. Über sie lässt sich auch leichter berichten: Zur Technik lässt sich eine Folie bauen, zur Liste nur eine Zahl, die von Quartal zu Quartal schlechter wird.
🎯 Was soll eigentlich erreicht werden?
Nicht überrascht werden. Wer früh versteht, womit Angreifende arbeiten, kann die Abwehr anpassen. ISO 27001 verlangt das in A.5.7 (Threat Intelligence), und das Ziel ist richtig. Offen bleibt nur, wohin die Erkenntnis fließt.
⚠️ Warum funktioniert das nicht?
KI macht Angriffe billiger, und das ist nicht harmlos. Der Verizon DBIR 2026 wertet dazu Daten von Anthropic aus: Im Median suchten die dort erfassten Angreifenden bei 15 dokumentierten Techniken KI-Hilfe, einzelne bei 40 oder 50. Ein Exploit-Werkzeug entsteht schneller, lässt sich in eine andere Programmiersprache übertragen, und die Suche nach Lücken wird einfacher. Die Hürde sinkt, auch für Angreifende mit kleinem Budget.
Die Abwehr braucht dafür aber keine eigene Arbeitsgruppe, denn die Techniken sind nicht neu. Zu den Techniken, bei denen KI half, verzeichnet MITRE ATT&CK im Median 55 vorhandene Schadprogramme, die dasselbe tun. Weniger als 2,5 Prozent der Beobachtungen betrafen Techniken mit höchstens einem bekannten Beispiel. Der DBIR zieht daraus den Schluss, dass KI vor allem automatisiert und skaliert, was Verteidigende zu erkennen gelernt haben. Die Abwehr muss mithalten, aber nicht neu erfunden werden. Ob das so bleibt, lässt der Bericht ausdrücklich offen.
Die Gegenrechnung steht im selben Bericht. Ausnutzung von Schwachstellen ist mit 31 Prozent der häufigste Erstzugang bei Einbrüchen, im Vorjahr waren es 20. Vollständig geschlossen hatten die Organisationen im Jahr 2025 nur 26 Prozent der Lücken aus dem KEV-Katalog der CISA, zuvor 38 Prozent. Die Behebung dauerte im Median 43 statt 32 Tage, bei 16 statt 11 Lücken je Organisation. Kapazität ist die knappe Größe. Was in eine Arbeitsgruppe zur neuen Technik fließt, fehlt an dieser Stelle, und dort geschehen die Einbrüche. Dazu kommt, dass es selten die neue Lücke ist: Von den KEV-Lücken mit dauerhafter Ausnutzung wurden nur 20 Prozent erst 2024 oder 2025 im CVE-Verzeichnis registriert. Bei den übrigen 80 Prozent hatten Organisationen etwa zwei Jahre Vorlauf zum Patchen.
💡 Was funktioniert besser?
KI-gestützte Angriffe gehören nicht neben die Bedrohungsanalyse, sondern hinein. Ich lese A.5.7 als Zulieferer für A.8.8, den Umgang mit technischen Schwachstellen. Die Analyse fragt, welche bekannten Techniken durch KI billiger, schneller oder häufiger werden, und die Antwort ändert die Reihenfolge im Schwachstellenmanagement. Ein eigenes Gremium braucht es dafür nicht.
Entscheidend ist die Auswahl. Die CISA begründete den KEV-Katalog 2021 damit, dass weniger als 4 Prozent aller bekannten Schwachstellen je bei Angriffen ausgenutzt wurden. Wer alle behebt, behebt zu 96 Prozent Lücken, bei denen niemand eine Ausnutzung beobachtet hat. Im Juni 2026 hat die CISA die Direktive hinter dem Katalog, BOD 22-01, durch BOD 26-04 ersetzt. Die Fristen richten sich dort danach, ob eine Lücke im KEV-Katalog steht, von außen erreichbar ist, sich automatisiert ausnutzen lässt und wie viel Kontrolle sie verschafft. Zur Begründung schreibt die CISA, Angreifende könnten mit KI die Zeit zwischen Patch und Ausnutzung weiter verkürzen. Bei der Frage, welche zuerst dran sind, helfen drei Hilfsmittel. Der KEV-Katalog nennt, was bereits ausgenutzt wird. EPSS von FIRST schätzt die Wahrscheinlichkeit, dass eine Lücke in den nächsten 30 Tagen ausgenutzt wird. SSVC der CISA macht aus dem Ausnutzungsstatus und vier weiteren Eingaben eine von vier Entscheidungen, von Track bis Act. Welches Hilfsmittel eine Organisation wählt, ist zweitrangig. Wichtig ist, dass jemand nach Ausnutzung sortiert und nicht nach Menge.
Das hat Grenzen. EPSS ist eine Schätzung, der KEV-Katalog nennt nur, was schon aufgefallen ist, und beide ersetzen kein Wissen über die eigenen Systeme. Besser als eine Liste, die länger ist, als ein Team abarbeiten kann, sind sie trotzdem.
Die interessantere Frage für die nächste Runde lautet deshalb: Welche der ausgenutzten Lücken stehen schon auf unserer Liste, und warum sind sie noch offen? Der interessantere Angreifer ist selten der gefährlichere.
📚🔍
- Verizon 2026 Data Breach Investigations Report https://www.verizon.com/business/resources/T343/reports/2026-dbir-data-breach-investigations-report.pdf
- CISA: BOD 22-01, Reducing the Significant Risk of Known Exploited Vulnerabilities (2021, aufgehoben) https://www.cisa.gov/news-events/directives/bod-22-01-reducing-significant-risk-known-exploited-vulnerabilities
- CISA: BOD 26-04, Prioritizing Security Updates Based on Risk https://www.cisa.gov/news-events/directives/bod-26-04-prioritizing-security-updates-based-risk
- CISA Known Exploited Vulnerabilities Catalog https://www.cisa.gov/known-exploited-vulnerabilities-catalog
- FIRST: Exploit Prediction Scoring System (EPSS) https://www.first.org/epss/
- CISA: Stakeholder-Specific Vulnerability Categorization (SSVC) https://www.cisa.gov/stakeholder-specific-vulnerability-categorization-ssvc
- MITRE ATT&CK: Software https://attack.mitre.org/software/
- ISO 27001 Annex A 8.8, Management of technical vulnerabilities https://www.isms.online/iso-27001/annex-a-2022/8-8-management-of-technical-vulnerabilities-2022/
Weiterlesen
- Die Auferstehung
Alte Schwachstellen verschwinden nicht – neue Technologien erben ungepatchte Fundamente.
- Gut genug war gestern
Software war nie sicher – sie war nur schwer genug zu prüfen. KI ändert das grundlegend.
- Der leere Stuhl
Die Stakeholder-Analyse versammelt nur Wohlgesonnene. Die am stärksten interessierte Partei fehlt: der Angreifer.


