Kaffee, Kekse und Folien
🔍 Was beobachte ich?
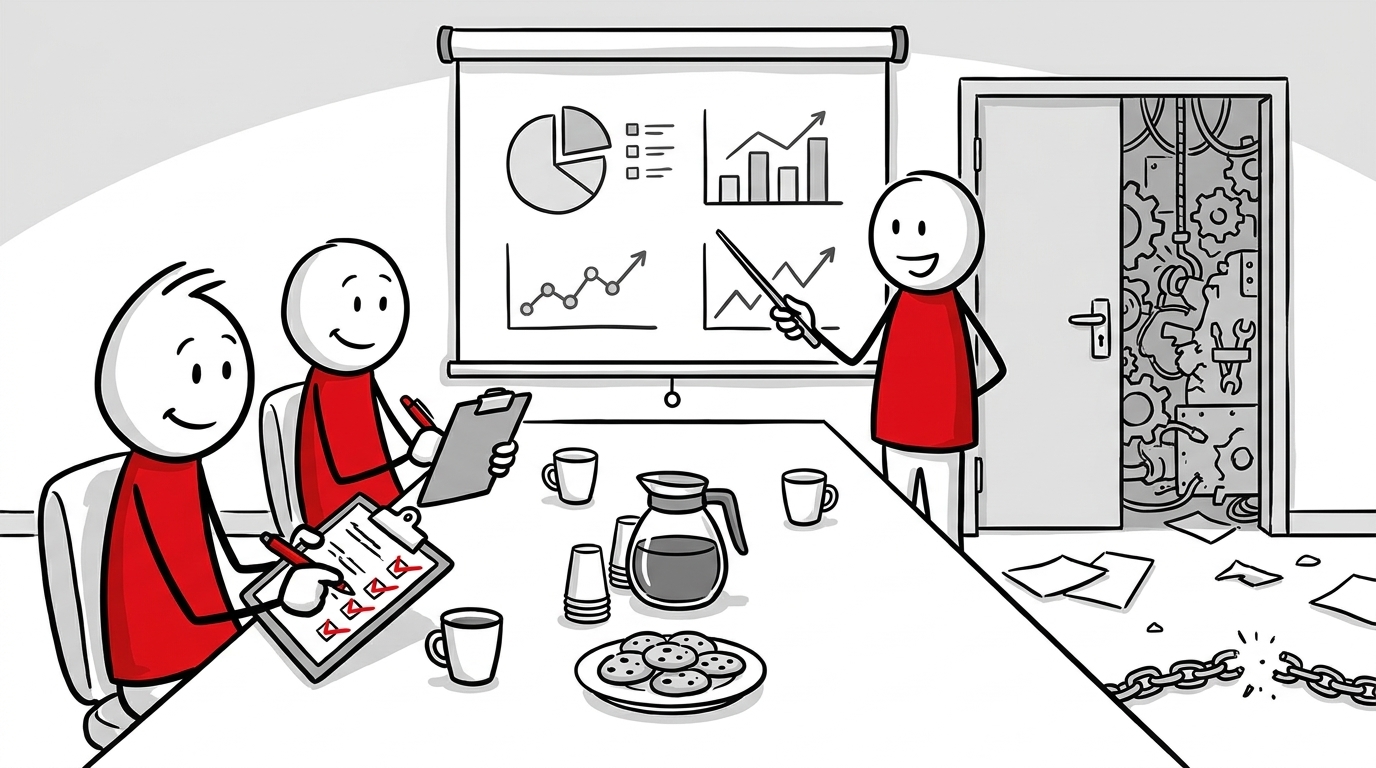
Ich habe in rund zwanzig Jahren im Auftrag von Kunden viele ihrer Lieferanten auditiert. Bei den größeren lief es fast immer gleich: Kaffee, Kekse, ein Foliensatz. Man zeigte uns Zertifikate und Organigramme, wir hakten unseren Fragenkatalog ab, und niemand ließ uns hinter die Kulissen blicken. Konstruktive Audits, in denen wir etwas fanden und der Lieferant etwas änderte, gab es in all den Jahren ein oder zwei. Jedes Mal war der Lieferant kleiner als der Kunde, für den ich prüfte.
🎯 Was soll eigentlich erreicht werden?
Die NIS2-Richtlinie verlangt in Artikel 21 Absatz 2 Buchstabe d die „Sicherheit der Lieferkette" einschließlich der sicherheitsbezogenen Aspekte der Beziehungen zu unmittelbaren Anbietern. Das deutsche BSI-Gesetz übernimmt das in § 30 Absatz 2 Nummer 4 und verlangt in Absatz 1 Maßnahmen, die geeignet, verhältnismäßig und wirksam sind, dazu eine Dokumentation. Das Ziel ist legitim: Ein Ausfall oder eine Kompromittierung beim Lieferanten soll uns nicht unvorbereitet treffen.
⚠️ Warum funktioniert das nicht?
Der übliche Weg sieht so aus: ausführliche Sicherheitsanforderungen im Vertrag, ein Audittermin vor Ort und am liebsten eine Bewertung, die über den ersten Lieferanten hinaus bis zu dessen Zulieferern reicht. Er hält sich, weil er sich dokumentieren lässt. Ein ausgefüllter Fragebogen und ein Auditbericht liegen vor und beruhigen die Revision. Wer so vorgeht, verwechselt Kontrolle mit Prüfbarkeit. Dokumentiert ist, dass wir gefragt haben. Ob die Antwort stimmt, ist damit nicht belegt.
Dazu kommt ein Machtgefälle, das in keinem Fragenkatalog vorkommt. Gerade kleinere und mittlere Organisationen haben heute meist Lieferanten, die größer sind als sie selbst. Ein Hyperscaler diktiert seine Standardverträge, und wer dort Sicherheitsdetails vorschreiben will, bekommt höflich das Standardpaket zurück. Tatsächlich steht eine andere Frage an: Reicht das angebotene Niveau für den Preis, den ich zu zahlen bereit bin? Das Gesetz verlangt auch keine Kontrolle im Detail. Es beschränkt sich auf die unmittelbaren Anbieter, und die Durchführungsverordnung (EU) 2024/2690, die unter anderem für Cloud-, Rechenzentrums- und Managed-Service-Anbieter gilt, sieht Prüfrechte oder Prüfberichte nur vor, „soweit angemessen". Nach unten endet die Bewertbarkeit ohnehin. Ob eine Hardware eine Hintertür hat oder ein SAP-System sicher ist, kann heute niemand zuverlässig prüfen, schon gar nicht ein Kunde mit einem Tag Audit.
💡 Was funktioniert besser?
Steuern lässt sich, was in der eigenen Hand liegt. Das beginnt mit einer Risikobewertung je Lieferant und Produkt: Was passiert mit Verfügbarkeit, Vertraulichkeit und Integrität, wenn er ausfällt oder versagt? Daraus folgt, wie viel Aufwand ein Lieferant überhaupt verdient. Wo sich nichts prüfen lässt, tritt begründetes Vertrauen an die Stelle des Beweises. Die Erfahrung aus der bisherigen Zusammenarbeit, Zertifikate und die Vertragsgestaltung fließen zu einem Vertrauensniveau zusammen. Wir messen daran, ob unsere Anforderungen an diesen Lieferanten gerechtfertigt sind, und stufen sie herauf oder herunter. In Die Lieferkette als blinder Fleck habe ich verlangt, dass Kontrolle auf belastbaren Nachweisen beruht: Prüfberichte und Testergebnisse, die jemand tatsächlich bewertet, statt Präsentationen mit Keksen. Daran knüpft dieser Beitrag an. Damals ging es um Vertrauen, das sich allein auf den Vertrag stützt. Hier ist es begründet, und die Gründe sind benannt.
Auf der eigenen Seite der Schnittstelle gibt es dann viel zu tun. Lieferanten bekommen nur die Rechte, die sie brauchen (Least Privilege). Wir wissen, wovon wir abhängen, wie Die Drittanbieter-Blindheit es beschreibt. Und für den Ausfall des Lieferanten oder seiner Schlüsselpersonen liegt ein Plan B bereit. Auch das hat Grenzen: Einen Plan B für alles gibt es nicht, und manche Abhängigkeit bleibt bestehen. Dann ist sie eine Entscheidung, die jemand mit Namen als Risiko akzeptiert hat.
Ein Audit bleibt sinnvoll, wo es etwas bewirken kann, etwa bei kleineren Lieferanten mit hohem Risiko. Bei den anderen bleibt es ein Gespräch. Wer Kaffee, Kekse und Folien als Kontrolle verbucht, hat eine Akte, aber kein Urteil.
📚🔍
- Richtlinie (EU) 2022/2555 (NIS2), Art. 21 https://eur-lex.europa.eu/eli/dir/2022/2555/oj
- Durchführungsverordnung (EU) 2024/2690, Anhang Abschnitt 5 https://eur-lex.europa.eu/eli/reg_impl/2024/2690/oj
- BSI-Gesetz (BSIG), § 30 Risikomanagementmaßnahmen https://www.gesetze-im-internet.de/bsig_2025/__30.html
Weiterlesen
- Die Lieferkette als blinder Fleck
SolarWinds, XZ Utils und OVH zeigen: Lieferantenvertrauen ohne Kontrolle ist Risikomanagement auf Papier.
- Die SLA-Lücke
Nach außen lesen wir jede Verantwortungsgrenze genau. Nach innen ersetzt Vertrauen die Vereinbarung.
- Die Drittanbieter-Blindheit
Lieferantenbewertung fragt, wie sicher der Anbieter ist – nicht, wie abhängig wir sind. Ohne Abhängigkeits-Karte bleibt Resilienz Zufall.