Er hat gar nicht gebohrt
🦷 Die Angst vor dem Bohrer
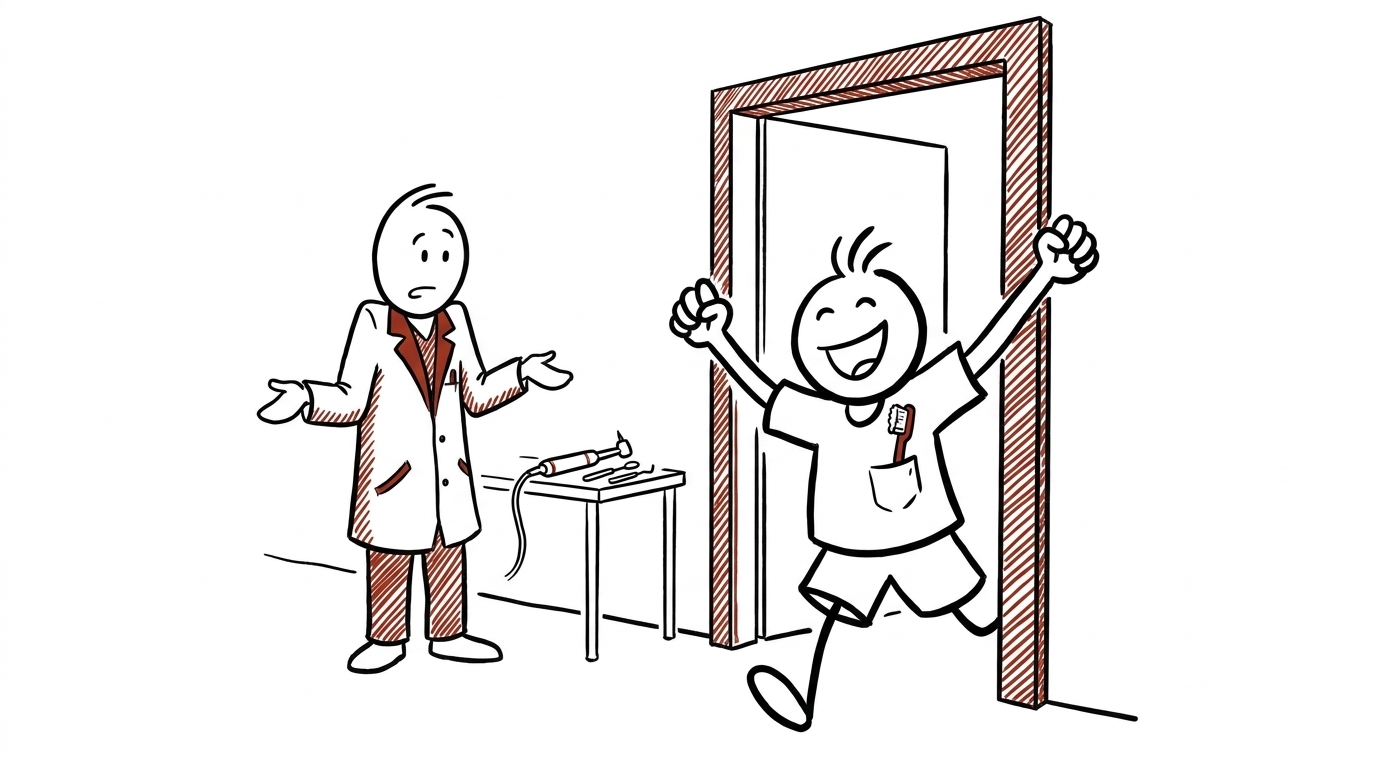
In den Siebzigern lief im deutschen Fernsehen ein Spot für Colgate Fluor S. Ein Kind kommt aus dem Behandlungszimmer und ruft: „Er hat gar nicht gebohrt!“ Die Botschaft verstand jedes Kind: Wer putzt, muss den Zahnarzt nicht fürchten.
An diesen Spot denke ich, wenn Organisationen mir von NIS-2 erzählen. Seit dem 6. Dezember 2025 gilt das neue BSI-Gesetz, und mit ihm kam die Sorge, was es alles verlangt. Ich halte sie für übertrieben, jedenfalls bei denen, die geputzt haben. Wer § 30 BSIG der Reihe nach liest, findet keinen Bohrer. Er findet eine Liste von Dingen, die eine Organisation aus Eigeninteresse ohnehin will.
✓ Was man ohnehin will
§ 30 Absatz 2 zählt zehn Bereiche auf, die die Maßnahmen „zumindest“ umfassen müssen. Der erste verlangt Konzepte zur Risikoanalyse und zur Sicherheit der IT. Wer nicht weiß, was ihm schaden kann, investiert blind. Der zweite verlangt, Sicherheitsvorfälle zu bewältigen. Ein Vorfall kommt früher oder später. Offen ist nur, ob dann jemand weiß, wen er anruft. Der dritte nennt Backup-Management, Wiederherstellung nach einem Notfall und Krisenmanagement. Ich kenne keine Organisation, die sich nach einem Ransomware-Angriff weniger Sicherungen gewünscht hätte. Der vierte betrifft die Lieferkette. Wer einem Dienstleister Adminrechte gibt, will wissen, was der Dienstleister damit tut. Der fünfte verlangt Sicherheit bei Erwerb, Entwicklung und Wartung, einschließlich des Umgangs mit Schwachstellen. Software, die sich nicht patchen lässt, kauft niemand freiwillig.
✓ Was zum Handwerk gehört
Der sechste Punkt fordert Verfahren, mit denen sich bewerten lässt, ob die Maßnahmen wirken. Eine Maßnahme, deren Wirkung niemand misst, kostet Geld und beweist nichts. Der siebte nennt Schulungen und Sensibilisierung, der achte Konzepte für den Einsatz von Kryptografie. Der neunte verlangt Konzepte für die Sicherheit des Personals, für die Zugriffskontrolle und für die Verwaltung der IKT-Systeme: wer was darf und wer es nicht mehr darf, wenn er geht. Der zehnte nennt Multi-Faktor-Authentifizierung, gesicherte Kommunikation und, wo nötig, ein gesichertes Notfallkommunikationssystem. Wer den Krisenstab über das kompromittierte Mailsystem einberuft, lernt, warum dieser Punkt auf der Liste steht.
Keine dieser zehn Forderungen hätte ich einer Geschäftsleitung vor NIS-2 anders empfohlen. Auch das Maß steht im Gesetz. Absatz 1 verlangt „geeignete, verhältnismäßige und wirksame“ Maßnahmen und nennt als Maßstab unter anderem die Risikoexposition, die Größe der Einrichtung, die Umsetzungskosten, die Eintrittswahrscheinlichkeit und die Schwere von Vorfällen. Das liest sich nicht wie eine Bürokratievorschrift. Es liest sich wie eine Anleitung zur Risikoabwägung.
✓ Was es schon gibt
Bleibt der Satz, vor dem sich viele am meisten fürchten: Die Maßnahmen „sollen den Stand der Technik einhalten“. Die Handreichung des Bundesverbands TeleTrusT, zuletzt im Juni 2025 neu erschienen, ordnet den Begriff ein. Verkürzt meint er „die am Markt verfügbare Bestleistung“ einer Sicherheitsmaßnahme. Am Markt verfügbar heißt: Es gibt sie schon. Auf 142 Seiten beschreibt die Handreichung solche Maßnahmen, und sie betont, dass je nach Schutzbedarf viele in Frage kommen.
Daneben stehen Kataloge, mit denen niemand das Rad neu erfinden muss. Das NIST Cybersecurity Framework 2.0 vom Februar 2024 gliedert die Aufgaben in sechs Funktionen, von Govern bis Recover, und richtet sich ausdrücklich an Organisationen jeder Art. Die CIS Benchmarks beschreiben im Konsens von Fachleuten, wie man Systeme sicher konfiguriert. OWASP liefert mit dem ASVS Anforderungen an sichere Webanwendungen und mit SAMM ein Modell, an dem eine Organisation ihre Softwareentwicklung misst.
✗ Neu ist, wer hinsieht
Am Katalog ist also wenig neu. Neu ist § 38. Die Geschäftsleitung ist verpflichtet, die Maßnahmen nach § 30 „umzusetzen und ihre Umsetzung zu überwachen“. Sie muss regelmäßig an Schulungen teilnehmen, um Risiken und Praktiken des Risikomanagements erkennen und bewerten zu können. Und wer diese Pflichten verletzt, haftet der Einrichtung für den schuldhaft verursachten Schaden. Die Verantwortung lässt sich damit nicht mehr an die IT abgeben. Hier bohrt das Gesetz tatsächlich, und zwar genau dort, wo die Leitung bisher weggesehen hat.
💡 Benennen statt verwalten
Eine Geschäftsleitung, die überwachen soll, braucht keine Regalmeter. Sie braucht eine kurze Liste der Risiken, die der Organisation ernsthaft schaden können, mit einem Namen daneben und einer Entscheidung: behandeln, übertragen oder bewusst hinnehmen. Dokumentieren muss die Einrichtung, dass sie ihre Pflicht erfüllt. So verlangt es § 30 Absatz 1. Den Umfang bestimmt die Verhältnismäßigkeit, nicht die Angst. Wer für jede der zehn Nummern ein eigenes Richtlinienwerk anlegt, baut sich die Bürokratie, über die er hinterher klagt.
Eine Leitung, die ihre Risiken kennt, schläft nicht deshalb ruhig, weil es keine gäbe. Sie schläft ruhig, weil sie weiß, welche es gibt, welche sie behandelt und welche sie in Kauf nimmt. Die Pflichten bleiben Pflichten, die Haftung bleibt Haftung. Aber wer regelmäßig putzt, sagt am Ende denselben Satz wie das Kind im Spot.
📚🔍
- BSI-Gesetz, § 30 Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen https://www.gesetze-im-internet.de/bsig_2025/__30.html
- BSI-Gesetz, § 38 Umsetzungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen https://www.gesetze-im-internet.de/bsig_2025/__38.html
- TeleTrusT: Handreichung „Stand der Technik in der IT-Sicherheit“, Ausgabe 2025 https://www.teletrust.de/publikationen/broschueren/stand-der-technik/
- NIST: NIST Releases Version 2.0 of Landmark Cybersecurity Framework https://www.nist.gov/news-events/news/2024/02/nist-releases-version-20-landmark-cybersecurity-framework
- CIS Benchmarks https://www.cisecurity.org/cis-benchmarks
- OWASP Application Security Verification Standard https://owasp.org/www-project-application-security-verification-standard/
- OWASP SAMM https://owaspsamm.org/
- Internet Archive: German Commercials (1970s), darin „197x Colgate Fluor S - Er hat gar nicht gebohrt“ https://archive.org/details/Commercials_de_1970s/197x%20Colgate%20Fluor%20S%20-%20Er%20hat%20gar%20nicht%20gebohrt.mp4
Weiterlesen
- Die stille Dauerduldung
Wer eine Ausnahme genehmigt, hat noch kein Risiko akzeptiert. Ohne Frist wird aus beidem Duldung.
- Compliance als Waffe
Wenn Admins Security ablehnen und ISMS-Specs wörtlich befolgen, wird Compliance zur Sabotage in Bürokratie-Verkleidung.
- Jedes Risiko hat seine Etage
Warum Risikoentscheidungen auf die richtige Organisationsebene gehören — und was passiert, wenn niemand diese Grenzen zieht.