Kampagne gegen Kampagne
🔍 Was beobachte ich?
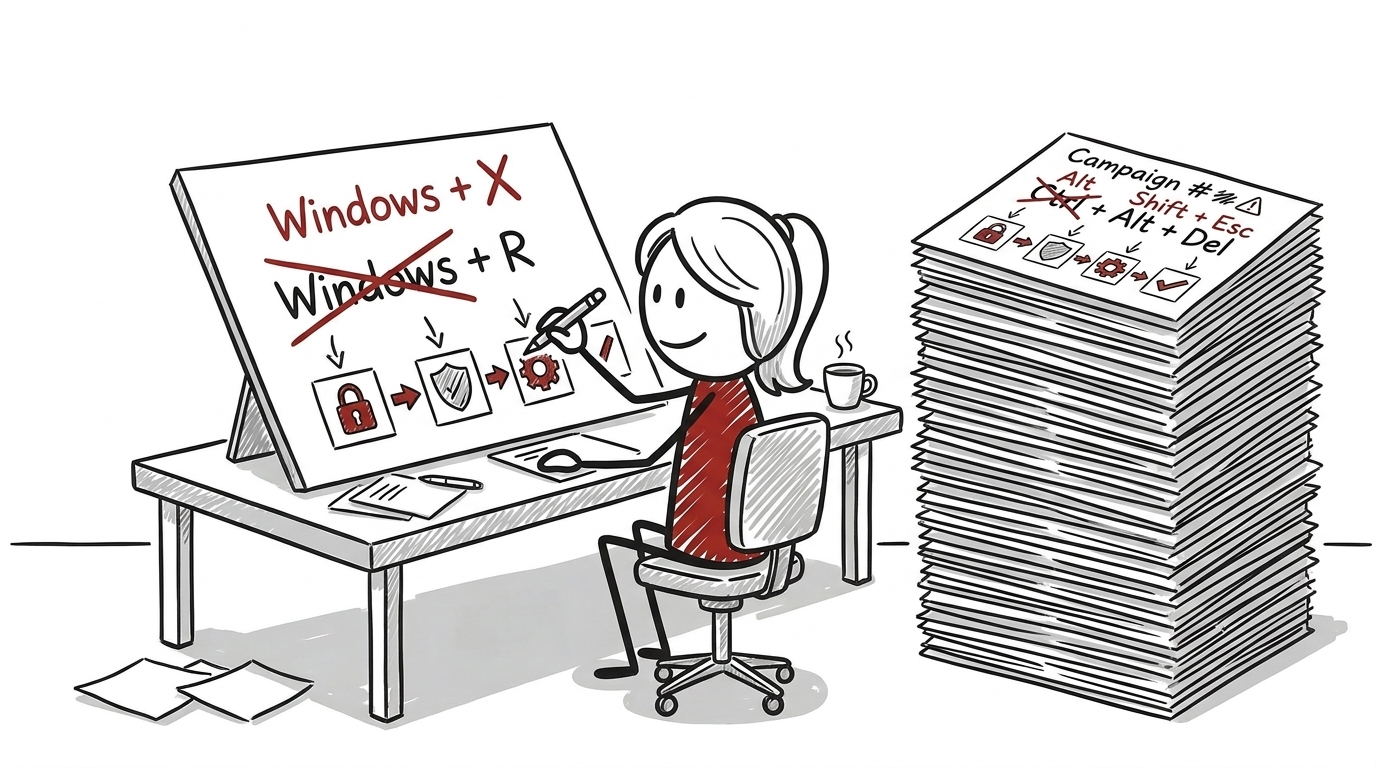
Microsoft warnt vor TerminalFix, das BSI meldet Einbrüche in Berliner Senatsverwaltungen, wenige Tage später liegt der Entwurf der Awareness-Mail auf dem Tisch. Screenshot des gefälschten Cloudflare-Captchas, darunter der Satz: Wenn eine Webseite Sie auffordert, Windows und X zu drücken, tun Sie es nicht. Vorher stand dort Windows und R.
🎯 Was soll eigentlich erreicht werden?
Menschen sollen den Angriff erkennen, bevor sie ihn selbst ausführen. Ohne die Hand am Rechner läuft diese Angriffskette nicht, und ISO 27001 verlangt in A.6.3 Bewusstsein passend zur Aufgabe.
⚠️ Warum funktioniert das nicht?
Die Warnung beschreibt eine Tastenkombination, keinen Mechanismus. ClickFix nutzte den Ausführen-Dialog, FileFix die Adressleiste des Explorers, TerminalFix das Windows-Terminal. Drei Namen, ein Ablauf: Die Webseite legt einen Befehl in die Zwischenablage, ein Mensch fügt ihn in einen Interpreter ein, der Befehl läuft mit den Rechten dieses Menschen. Wer im letzten Moment stutzt, sieht eine Zeile Base64 und kann sie nicht lesen. Wir verlangen ein Urteil über eine Technik, die wir nie erklärt haben. Laut dem Microsoft Digital Defense Report 2025 gehen 47 Prozent der beobachteten Erstzugriffe auf dieses Muster zurück, mehr als auf klassisches Phishing.
💡 Was funktioniert besser?
Die Gegenmittel stehen in Microsofts eigener Analyse: PowerShell für Standardkonten einschränken, den Ausführen-Dialog sperren oder mitschneiden, Constrained Language Mode aktivieren. Keine dieser Härtungen ist Voreinstellung. Genau darauf zielt CISA mit Secure by Default: Die Last liegt beim Hersteller, nicht bei den Beschäftigten am Rechner. Wo Wissen nötig bleibt, hilft Ausbildung statt Kampagne: einmal verstehen, was eine Shell tut und welche Rechte am eigenen Konto hängen.
Wer Menschen ein Werkzeug bedienen lässt, dessen Wirkung sie nicht beurteilen können, hat keine Wissenslücke vor sich, sondern eine Entwurfsentscheidung hinter sich.
📚🔍
- Microsoft: TerminalFix campaign deploys a reverse tunnel https://www.microsoft.com/en-us/security/blog/2026/08/28/terminalfix-campaign-deploys-reverse-tunnel-through-multistage-intrusion/
- Microsoft Digital Defense Report 2025 https://www.microsoft.com/en-us/security/security-insider/threat-landscape/microsoft-digital-defense-report-2025
- CISA, NSA u. a.: Shifting the Balance of Cybersecurity Risk https://www.cisa.gov/sites/default/files/2023-10/SecureByDesign_1025_508c.pdf
- BleepingComputer: FileFix attack weaponizes Windows File Explorer https://www.bleepingcomputer.com/news/security/filefix-attack-weaponizes-windows-file-explorer-for-stealthy-powershell-commands/
- heise online: BSI erklärt ersten Angriffsvektor auf Berliner Behörden https://www.heise.de/news/BSI-erklaert-ersten-Angriffsvektor-auf-Berliner-Behoerden-11444072.html
Weiterlesen
- Der kognitive Exploit
Angreifer brechen keine Verschlüsselung mehr – sie brechen das mentale Modell der Nutzenden. Über kognitive Exploits in Sicherheitsprotokollen.
- Einmal quantensicher
Wer einmal auf quantensichere Verfahren umstellt, hat die Wette nur verschoben. Agilität gehört in Entwurf und Betrieb.
- Die Schubladen-Leitlinie
Ein Bekenntnis, das niemand sieht, ist keines. Die Leitlinie ist Werbung für die Informationssicherheit – keine Auditunterlage.