Die Schubladen-Leitlinie
🔍 Was beobachte ich?
Ich frage nach der Informationssicherheitsleitlinie und bekomme einen Vorlagentext: generische Sätze, austauschbar, ohne erkennbaren Absender. In der Organisation kennt sie kaum jemand. Hervor holt sie nur, wer das Audit vorbereitet.
🎯 Was soll eigentlich erreicht werden?
ISO 27001 Clause 5.2 verlangt von der obersten Leitung eine Leitlinie, die Richtung vorgibt und ihr Bekenntnis zur Informationssicherheit dokumentiert. Sie ist das eine Dokument, mit dem Führung sichtbar wird.
⚠️ Warum funktioniert das nicht?
Ein Bekenntnis, das niemand zu sehen bekommt, ist keines. Die Beschäftigten lesen an der versteckten Leitlinie ab, welchen Stellenwert Sicherheit tatsächlich hat: den einer Auditunterlage. Dabei fordert die Norm ausdrücklich, die Leitlinie in der Organisation zu kommunizieren und interessierten Parteien bei Bedarf verfügbar zu machen. Wer sie in der Schublade hält, verfehlt schon den Wortlaut der Norm – und erst recht ihren Geist.
💡 Was funktioniert besser?
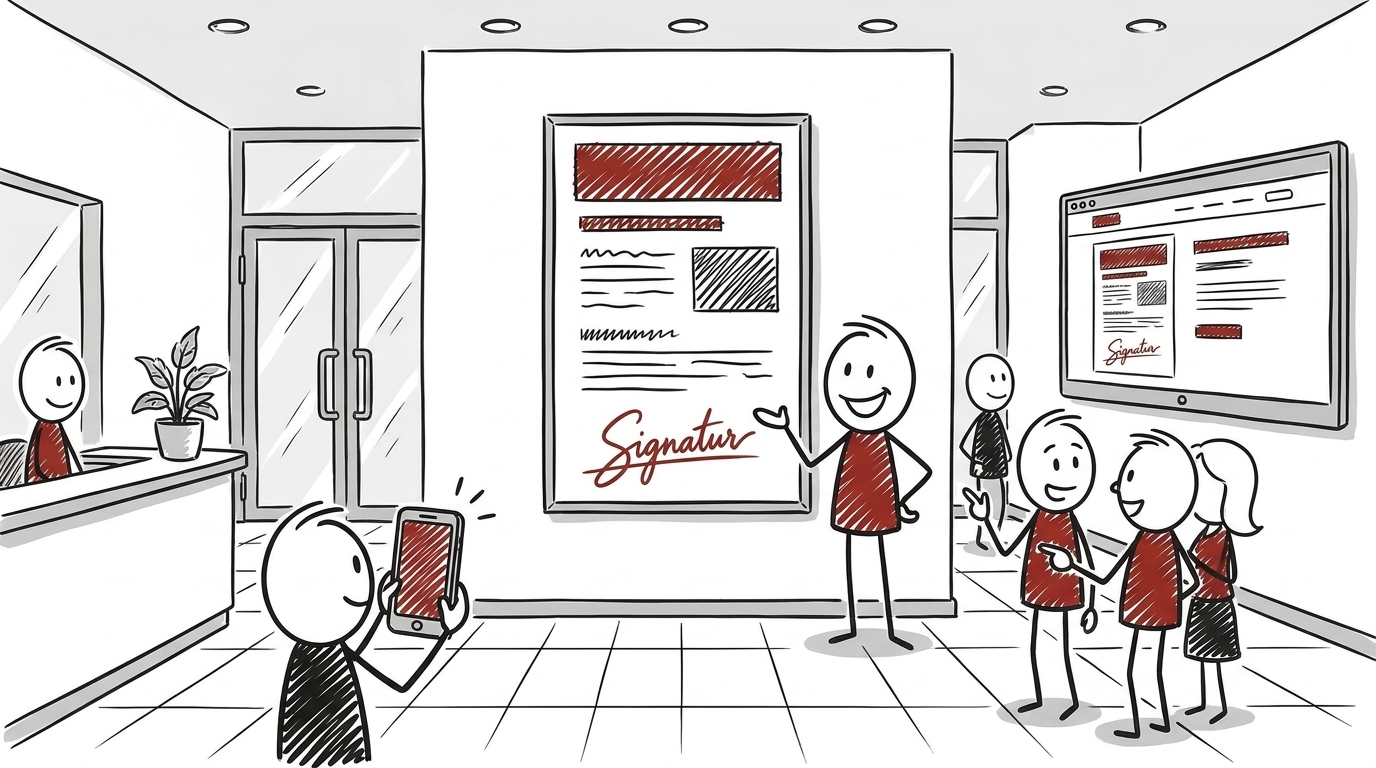
Die Leitlinie als Werbung für die Informationssicherheit begreifen. Eine Seite, verständlich geschrieben, von der Geschäftsleitung nicht nur unterzeichnet, sondern vertreten – im Onboarding, in Führungsrunden, im Intranet. Und im besten Fall steht sie öffentlich auf der Website: als Bekenntnis, das die Organisation Kundschaft und Bewerbenden stolz zeigt - man kann sie auch attraktiv gestalten.
📚🔍
- ISO 27001:2022 Clause 5.2 – Policy (iso27001.com) https://iso27001.com/standard/clauses/5-2-policy/
- The Crucial Role of Leadership in Information Security (ISC2) https://www.isc2.org/Insights/2024/04/The-Crucial-Role-of-Leadership-in-Information-Security
- Cybersecurity Culture Guidelines: Behavioural Aspects of Cybersecurity (ENISA) https://www.enisa.europa.eu/publications/cybersecurity-culture-guidelines-behavioural-aspects-of-cybersecurity
Weiterlesen
- Richtlinien für alle – Richtlinien für keinen
Wer alle Richtlinien für alle zur Pflichtlektüre macht, erzeugt Compliance-Nachweise – aber keine Awareness.
- Security-Team: Toll, ein anderer macht's
Wer Security ans Sicherheitsteam delegiert, gibt zu, dass es nicht zur eigenen Fachkompetenz gehört.
- Die letzten Romantiker
Compliance erzwingt Pflicht, nie Sorgfalt – und verdrängt dabei genau die Motivation, die gute Sicherheitsarbeit trägt.