Die eigene Phishing-Simulation
🔍 Was beobachte ich?
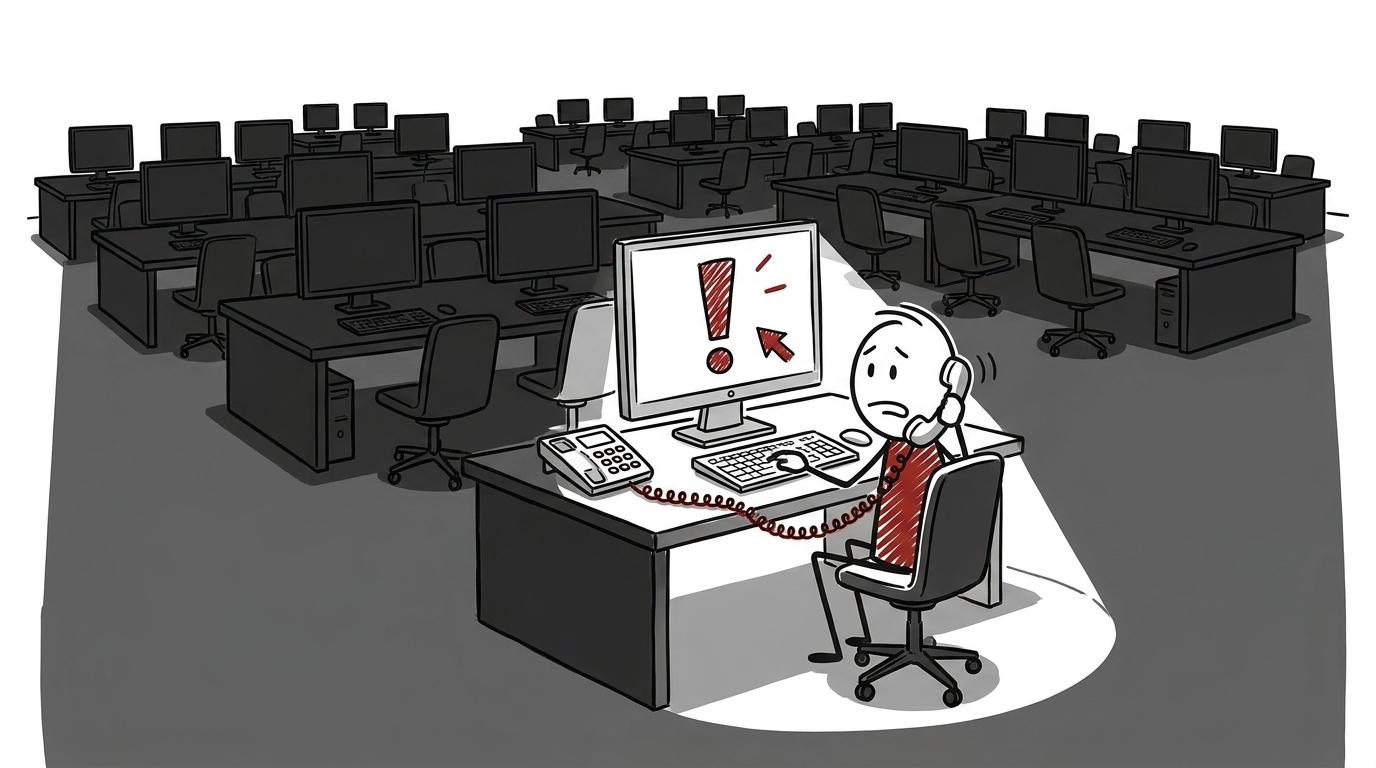
Ich sehe dieses Muster in unterschiedlichen Organisationen. Die IT verschickt außerhalb der Geschäftszeiten eine Mail an alle Beschäftigten: dringend, kritisch, mit einer klaren Handlungsaufforderung. Eine zweite Stimme, die den Vorgang bestätigt, gibt es nicht. Wer die Nachricht öffnet, kann nicht prüfen, ob sie echt ist.
🎯 Was soll eigentlich erreicht werden?
Tempo. Eine kritische Lage duldet keinen Dienstweg, und alle sollen gleichzeitig erfahren, was zu tun ist. ISO 27001 verlangt in A.5.24 genau diese Reaktionsfähigkeit.
⚠️ Warum funktioniert das nicht?
Weil die Nachricht jedes Merkmal trägt, das wir seit Jahren als Warnsignal vermitteln: Zeitdruck, ungewöhnlicher Zeitpunkt, Autorität, Handlungsaufforderung. Die NIST Phish Scale führt genau diese Merkmale als Erkennungshinweise – die eigene Notfallmail sammelt sie alle ein. Damit stellt die Organisation ihre Belegschaft vor eine Wahl, die niemand gewinnen kann: handeln und das Gelernte verlernen. Oder zögern und die Lage verschärfen. Der eigentliche Punkt liegt tiefer. Niemand kann ausschließen, dass genau diese Mail der Angriff ist. Wer ein IT-Postfach übernommen hat, schreibt exakt diese Nachricht.
💡 Was funktioniert besser?
Den zweiten, unabhängigen Kanal vor dem Notfall festlegen, nicht während. Alle müssen vorher wissen, wo sie eine dringende Anweisung überprüfen können: eine Intranetseite, eine Rückrufnummer, eine zweite benannte Person. Und wer nachfragt, statt sofort zu handeln, darf dafür nie kritisiert werden.
Echtheit ist keine Eigenschaft der Nachricht. Sie ist eine Eigenschaft des Weges, auf dem sie ankommt.
📚🔍
- NIST SP 800-61r3: Incident Response Recommendations and Considerations for Cybersecurity Risk Management: A CSF 2.0 Community Profile https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-61r3.pdf
- NIST Phish Scale User Guide (NIST) https://www.nist.gov/publications/nist-phish-scale-user-guide
- How to Scale a Phish: An Investigation into the Use of the NIST Phish Scale (NIST) https://tsapps.nist.gov/publication/get_pdf.cfm?pub_id=956177
- Cormac Herley: So Long, And No Thanks for the Externalities – The Rational Rejection of Security Advice by Users (Microsoft Research) https://www.microsoft.com/en-us/research/wp-content/uploads/2016/02/SoLongAndNoThanks.pdf
- ISO 27001:2022 Annex A Control 5.24 Explained (ISMS.online) https://www.isms.online/iso-27001/annex-a-2022/5-24-incident-management-planning-and-preparation-2022/
Weiterlesen
- Der kognitive Exploit
Angreifer brechen keine Verschlüsselung mehr – sie brechen das mentale Modell der Nutzenden. Über kognitive Exploits in Sicherheitsprotokollen.
- Kampagne gegen Kampagne
Awareness-Mails warnen vor Tastenkombinationen. Der Mechanismus dahinter bleibt unerklärt – und die Härtung ungenutzt.
- Die Schubladen-Leitlinie
Ein Bekenntnis, das niemand sieht, ist keines. Die Leitlinie ist Werbung für die Informationssicherheit – keine Auditunterlage.