Regeln auf Vorrat
🔍 Was beobachte ich?
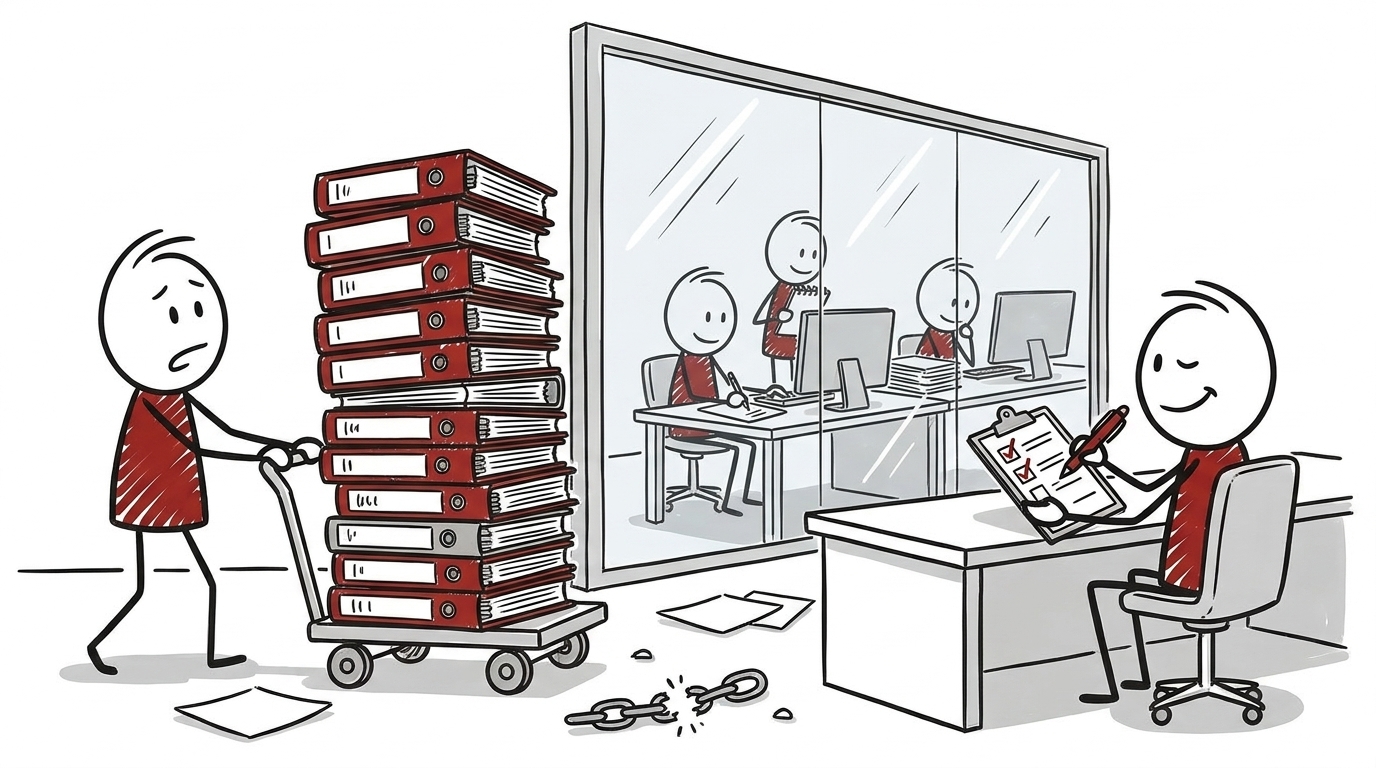
Eine Richtlinie verlangt, den Bildschirm zu sperren – das System tut es längst nach fünf Minuten. Eine Regel schreibt vor, die Tür zum Serverraum zu schließen – die alle ohnehin zuziehen. Eine zwölfseitige Nutzungsvereinbarung unterschreiben alle, niemand liest sie. Ich erlebe, wie für fast jeden Fall eine Regel entsteht – meist zur Beschwichtigung der Prüfenden, selten zur Steuerung.
🎯 Was soll eigentlich erreicht werden?
Das Ziel ist legitim: Verlässlichkeit, Nachvollziehbarkeit, Schutz vor Willkür. Ein klarer Soll-Zustand schafft Orientierung; auf Missstände muss man reagieren dürfen.
⚠️ Warum funktioniert das nicht?
Vor jeder Regel steht eine selten gestellte Frage: Gibt es überhaupt einen Regelungsbedarf? Wer aus Verunsicherung reguliert, bekämpft Symptome statt Risiken. ISO 27001 verlangt das nicht – die Norm ist risikobasiert und fordert seit 2022 weniger Dokumente. Eine Regel ohne Bedarf erzeugt ungelesenes Papier und schwächt die Kultur, die sie schützen sollte.
💡 Was funktioniert besser?
Vor jede Regel stelle ich eine Frage: Belegt die gelebte Praxis, dass es ohne sie funktioniert – oder verlasse ich mich nur auf Glück? Das ist kein Ruf nach Beliebigkeit: Wo Kultur den Beleg nicht trägt, ist die Regel überfällig; wo sie ihn trägt, steuert weniger Vorschrift stärker.
📚🔍
- ISO/IEC 27001:2022 – Information security management systems https://www.iso.org/standard/27001
- Liste der verpflichtenden Dokumente (ISO 27001:2022, Advisera) https://advisera.com/27001academy/knowledgebase/list-of-mandatory-documents-required-by-iso-27001-revision/
- ISO 27001 Clause 7.5.1: Documented Information (HighTable) https://hightable.io/iso-27001-clause-7-5-1-documented-information/
Weiterlesen
- Mehr Deckblatt als Inhalt
Sicherheitsrichtlinien ersticken unter Versionstabellen und Freigabematrizen – Metainformation gehört ins Dokumentenmanagement, nicht in den Text.
- Leer statt verschlossen
Ein Audit prüft die leere Tischplatte, während der Vertrag in der unverschlossenen Schublade liegt.
- Richtlinien für alle – Richtlinien für keinen
Wer alle Richtlinien für alle zur Pflichtlektüre macht, erzeugt Compliance-Nachweise – aber keine Awareness.