Die Drittanbieter-Blindheit
🔍 Was beobachte ich?
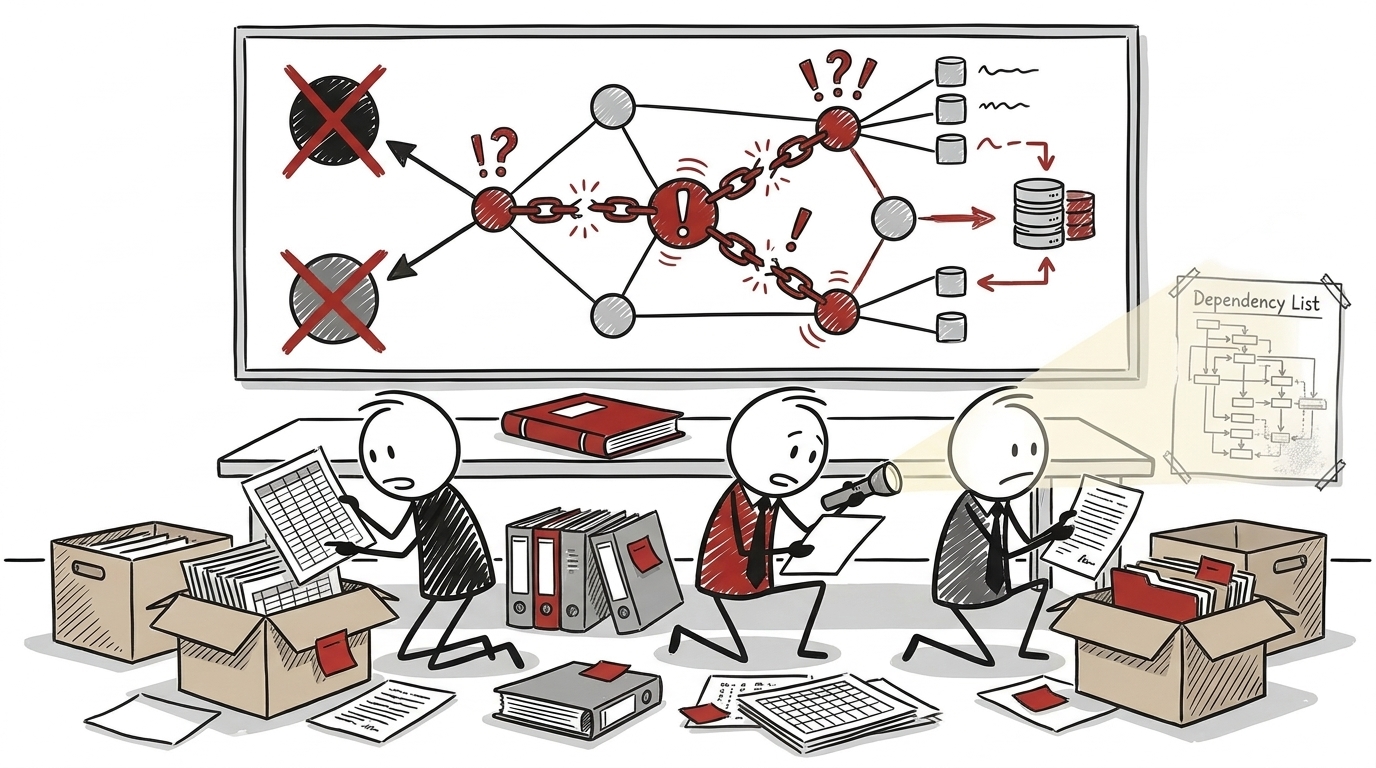
Das Lieferantenmanagement läuft: Fragebögen verschickt, Zertifikate geprüft, Risikoklassen vergeben. Dann frage ich, welche Geschäftsprozesse der Ausfall eines einzigen Anbieters trifft. Die Antwort beginnt mit Schweigen und endet in Excel-Archäologie.
🎯 Was soll eigentlich erreicht werden?
ISO 27001 und NIS2 verlangen, Risiken aus Lieferantenbeziehungen zu steuern. Das eigentliche Ziel ist Resilienz: vorher wissen, was reißt, wenn ein Glied der Kette bricht.
⚠️ Warum funktioniert das nicht?
Die Bewertung schaut in die falsche Richtung. Sie fragt, wie sicher der Anbieter ist – nicht, wie abhängig wir von ihm sind. CrowdStrike 2024: 8,5 Millionen Geräte fielen aus. Viele Organisationen erfuhren erst im Incident, welche Prozesse an einem einzigen Agenten hingen. Verizon zählt 2025 einen doppelt so hohen Anteil von Breaches mit Drittanbieter-Beteiligung wie im Vorjahr – 30 statt 15 Prozent. Der ausgefüllte Fragebogen beantwortet diese Frage nicht.
💡 Was funktioniert besser?
Abhängigkeiten kartieren statt nur Lieferanten benoten. Die Business-Impact-Analyse liefert das Gerüst: Welcher Prozess hängt an welchem Anbieter, wo bündeln sich Abhängigkeiten auf einen einzigen Dienst? Und ein geübtes Ausfallszenario je kritischem Anbieter zeigt, ob die Karte stimmt – bevor der Ernstfall es tut.
📚🔍
- CrowdStrike Lessons for Third-Party Cyber Risk Management (FAIR Institute) https://www.fairinstitute.org/blog/crowdstrike-lessons-third-party-cyber-risk-management-tprm
- Verizon 2025 DBIR: Alarming surge in third-party breaches https://www.verizon.com/about/news/2025-data-breach-investigations-report
- ENISA Good Practices for Supply Chain Cybersecurity https://www.enisa.europa.eu/sites/default/files/publications/Good%20Practices%20for%20Supply%20Chain%20Cybersecurity.pdf
- NIST SP 800-161r1: Cybersecurity Supply Chain Risk Management https://csrc.nist.gov/pubs/sp/800/161/r1/upd1/final
Weiterlesen
- Gefangen in der Cloud
Die Cloud ist wie eine möblierte Wohnung: leicht bezogen, teuer verlassen. Vendor-Lock-in ist ein strategisches Risiko, kein Detail.
- Die Lieferkette als blinder Fleck
SolarWinds, XZ Utils und OVH zeigen: Lieferantenvertrauen ohne Kontrolle ist Risikomanagement auf Papier.
- Quellcode-Gläubigkeit
Geprüft wird der Quelltext. Ausgeliefert wird, was die Werkzeugkette daraus macht – und die prüft niemand.